




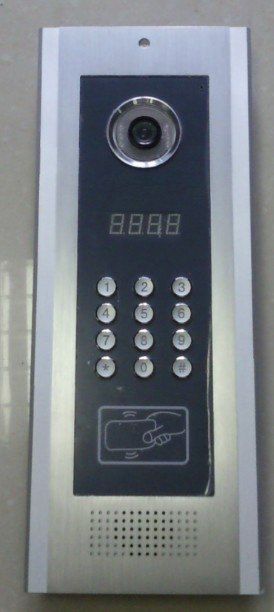
供应浙江湖州彩色可视楼宇对讲系统主机808YA9
参考报价
¥0 / 套
起订量 0 套 · 价格可议 · 支持定制方案
供货能力30 套/月
发货地广东省 珠海市
更新时间2014/9/29 9:11:19
已有 86 位采购商浏览
规格参数
品牌友康
幸好
产品介绍
在楼宇对讲移动通信网络中,浙江湖州彩色可视楼宇对讲系统主机808YA9网络端的组成比较复杂,它不仅包含许多功能单元,而且不同单元之间的通信媒体也不尽相同。所以安防移动通信网络端浙江湖州彩色可视楼宇对讲系统主机808YA9同样存在着一些不可忽视的不安全因素――如无线窃听、身份假冒、篡改数据和服务后抵赖等等。按攻击类型的不同,有如下四类:
1.非授权访问数据类攻击
非授权访问数据攻击的主要目的在于获取网络端单元之间传输的用户数据和/信令数据,具体方法有如下几种:
窃听用户数据――获取用户通信内容
窃听信令数据――获取安全管理数据和其他有利于主动攻击的信息
假冒通信接收方――获取用户数据、信令数据和其他有利于主动攻击的信息
被动传输流分析――获取访问信息
非法访问系统存储的数据――获取系统中存储的数据如合法用户的认证参数等
2.非授权访问网络服务类攻击
非授权访问网络服务类攻击的主要目的是访问网络而逃避付款,具体的表现形式有如下几种:
假冒合法用――获取访问网络服务的授权
假冒服务网络――访问网络服务
假冒归属网络――获取可以假冒合法用户身份的认证参数
滥用用户职权――不付费而享受网络服务
滥用网络服务职权――获取非法盈利
3.威胁数据完整性类攻击
楼宇对讲移动通信网络端的威胁数据完整性类攻击不仅包括无线接口中的那些威胁数据完整性类攻击,因为BSS与MSC之间的通信接口也可能是无线接口。而且,还包括有线通信网络,具体的表现如下:
操纵用户数据流――获取网络服务访问权或有意干扰通信
操纵信令数据流――获取网络服务访问权或有意干扰通信
假冒通信参与者――获取网络服务访问权或有意干扰通信
操纵可下载应用――干扰移动终端的正常工作
操纵移动终端――移动终端的正常工作
操纵网络单元中砘储的数据――获取网络服务访问权有意干扰通信
4.服务后抵赖类攻击
服务后抵赖类攻击是在通信后否曾经发生此次通信,从而逃避付费或逃避责任,具体的表现如下:
付费抵赖――拒绝付费
发送方否认――不愿意为发送的消息服务承担付费责任
接收方抵赖――不愿意为接收的消息服务承担付费责任
联系我们
珠海三润电子有限公司
- 联系人
- 李政
- 联系电话
- 18858261617
- 公司地址
- 华威路115号
- 主营产品
- 数字化楼宇对讲、彩色可视楼宇对讲、黑白楼宇可视对讲、 半数字联网楼宇可视对讲 模拟联网楼宇对讲、彩色可视对讲门铃 、楼宇可视对讲系统接线图、可视门铃、可视门铃厂家、可视对讲门铃
- 服务时间
- 周一至周五 09:00-18:00
供应浙江湖州彩色可视楼宇对讲系统主机808YA9
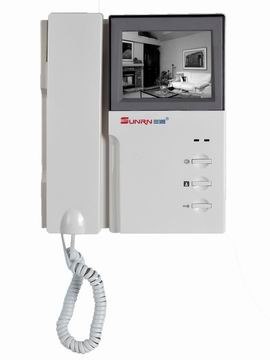 供应浙江绍兴彩色可视对讲4寸屏分机808YF1
 供应别墅可视门铃主机/浙江数字对讲机/杭州智能对讲分机/温州访客对讲系统
 供应直按刷卡楼宇对讲主机、嘉兴可视对讲门铃/湖州访客对讲、舟山小区对讲门铃
 供应浙江嘉兴黑白可视对讲联网系统主机SR-808YA
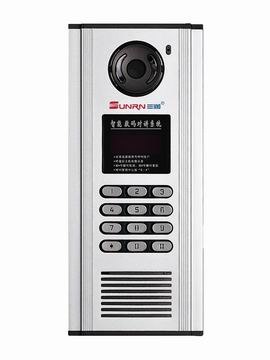 供应浙江台州黑白可视对讲智能数码主机YA8
 供应浙江黑白可视对讲808Y系列联网系统主机808YA
 供应黑白/彩色可视对讲系统、联网/不联网楼宇对讲系统、数字化访客对讲系统